
Construire un projet avec Codex et Claude en équipe
Direction technique, développement, qualité et sécurité : une méthode claire, des preuves partagées et tous les prompts à copier en anglais.
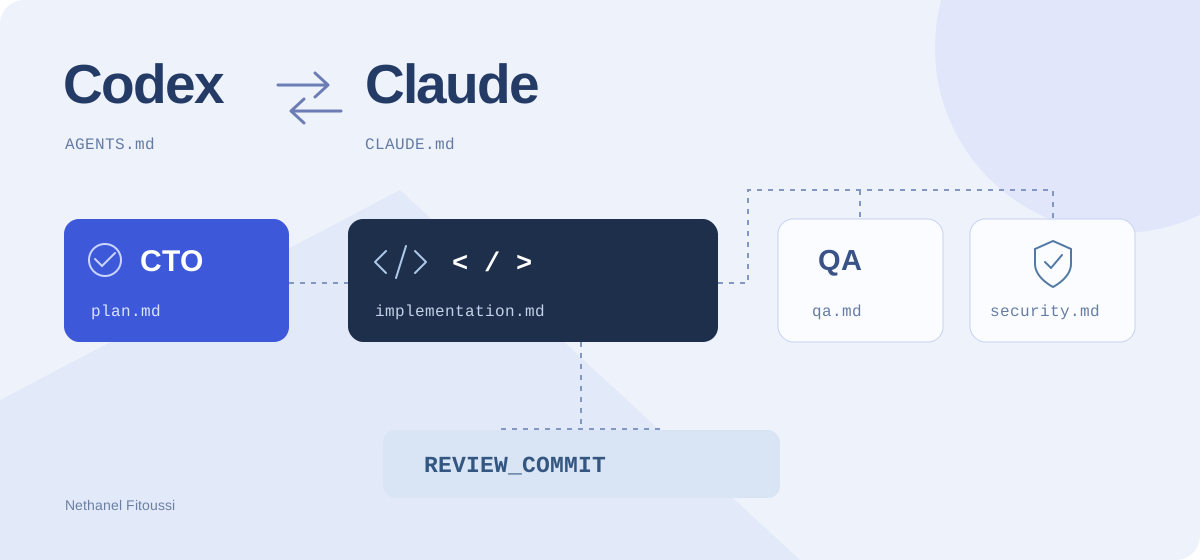
Commencer ici : à quoi sert ce guide
Quand le même assistant conçoit, code et approuve son changement, des questions peuvent manquer. Ce guide sépare responsabilités d’architecture, code, QA et sécurité, avec livrables et passages de relais. Le but est un projet vérifiable et des critères d’acceptation clairs, pas seulement davantage de conversations.
Un exemple concret
La réponse ci-dessous illustre le format attendu ; elle ne prétend pas auditer votre application. Elle permet de reconnaître une réponse utile. Suivez les étapes détaillées puis comparez fichiers, tests ou sorties réels à cet objectif. Si l’assistant répond seulement « terminé », demandez le livrable modifié, les preuves et ce qui reste à vérifier.
CTO: acceptance criteria and constraints.
Coder: focused diff and implementation notes.
QA/security: independent findings with evidence.
Owner: final decision after unresolved issues are visible.
Deux assistants de développement deviennent plus utiles quand leurs responsabilités sont distinctes et qu’ils échangent un travail clairement défini. Voici une méthode avec un directeur technique, un développeur, une personne chargée de la qualité et un responsable de la revue de sécurité.
Tous les prompts à copier restent en anglais dans chaque version. Le champ OUTPUT_LANGUAGE du brief détermine la langue des rapports des agents.
1. Donner une mission à chaque session
- Direction technique → Claude : clarifier le besoin, proposer un plan et définir les critères de réussite.
- Développement → Codex : réaliser le changement convenu et documenter les vérifications effectuées.
- Qualité → une nouvelle session Claude : vérifier indépendamment le comportement et les régressions.
- Sécurité → une nouvelle session Codex : examiner le changement et signaler les risques étayés par des preuves.
Cette répartition est un exemple, pas un classement des outils par compétence. Vous pouvez les inverser. Séparez la revue de la conversation d’implémentation et donnez au réviseur les éléments nécessaires.
Commencez par quatre sessions nommées. La méthode de base repose sur des fichiers transmis explicitement, sans intégration d’API ni délégation automatique.
2. Préparer un brief et des règles communes
Adoptez cette convention de dossiers. Ces noms de rapports sont notre choix ; les outils ne les reconnaissent pas automatiquement comme des fichiers spéciaux.
my-project/
├── AGENTS.md
├── CLAUDE.md
└── docs/ai/team/
    ├── project-brief.md
    ├── contract.md
    ├── plan.md
    ├── implementation.md
    ├── qa.md
    ├── security.md
    ├── release.md
    └── handoff.md
Précisez une fonctionnalité concrète, les vraies commandes et des critères mesurables. Remplacez les valeurs entre crochets. Renseignez la révision de revue lorsque le candidat est prêt.
# Project brief
PROJECT: [product, users and actual stack]
FEATURE: [one small, concrete change]
OUTPUT_LANGUAGE: [English, French, Hebrew, Spanish, Italian or Arabic]
BASE_COMMIT: [starting Git commit]
REVIEW_COMMIT: [candidate commit; fill after implementation]
VERIFIED_COMMANDS: [actual setup, test and build commands]
ACCEPTANCE_CRITERIA:
- [observable successful behavior]
- [important failure or permission case]
OUT_OF_SCOPE: [what must stay outside this task]
Example feature: add a category filter that works with project search.
Chaque rôle reçoit les mêmes règles. Seul le développeur modifie le code applicatif ; chaque réviseur possède son propre rapport.
# Shared team contract
Report filenames below are relative to docs/ai/team/.
Read project-brief.md and the report relevant to your role.
Reports use OUTPUT_LANGUAGE. Keep code, commands and paths unchanged.
The owner decides scope and authorizes release.
Roles: CTO plans; developer implements; QA verifies behavior;
security reviewer checks concrete defensive risks.
Only the assigned developer edits application code.
Each reviewer may write only its assigned report.
QA and security inspect the same frozen REVIEW_COMMIT.
Record the actual inspected commit in every review report.
If the candidate changes, identify and rerun affected checks.
Use local or approved test environments and synthetic data.
Never put credentials or personal data in shared files.
Never claim a check ran when it did not: write NOT RUN.
Do not commit, push, deploy or change infrastructure unless requested.
Do not silently broaden scope or overwrite another role's report.
Prompt instructions do not replace tool permissions or isolation.
Codex utilise AGENTS.md pour les consignes du dépôt ; Claude Code utilise CLAUDE.md. Fusionnez ces courts renvois avec vos consignes existantes. Les règles de chargement diffèrent : demandez explicitement aux deux outils de lire les fichiers partagés.
# Team workflow
Before starting, read docs/ai/team/contract.md
and docs/ai/team/project-brief.md.
Follow the role assigned in the current task message.
Use the existing repository conventions and verified commands.
Report missing context instead of inventing it.# Team workflow
Before starting, read docs/ai/team/contract.md
and docs/ai/team/project-brief.md.
Follow the role assigned in the current task message.
Use the existing repository conventions and verified commands.
Report missing context instead of inventing it.3. Commencer par la direction technique
Collez ce prompt dans la session Claude dédiée à la préparation. Relisez le périmètre et les critères avant de confier le plan au développeur. Un plan reste une proposition, pas une preuve de fonctionnement.
Act as the CTO for this task. Do not implement application code.
Read the applicable repository instructions, docs/ai/team/contract.md,
project-brief.md and the relevant code.
Confirm the user goal, constraints and current architecture.
Ask a focused question if an unknown changes the solution.
Write docs/ai/team/plan.md with:
1. Scope and explicit non-goals.
2. Observable acceptance criteria, including failure cases.
3. A short implementation plan and likely files affected.
4. QA scenarios and security concerns to investigate.
5. Verification commands confirmed from this repository.
6. Risks, open questions and the next handoff.
Do not invent commands or expand the feature.
Write in OUTPUT_LANGUAGE and present the plan for owner review.
4. Confier une réalisation ciblée à Codex
Après validation du plan, transmettez-le à la session de développement. Gardez un seul rédacteur du code applicatif pour cette modification. Les réviseurs pourront travailler en parallèle sur le candidat figé.
Act as the implementation developer.
Read the repository instructions and docs/ai/team/contract.md,
project-brief.md and the owner-approved plan.md.
Implement only the agreed feature, following existing conventions.
Keep the diff focused. Add meaningful tests where the behavior warrants it.
Run the relevant verified checks and inspect the resulting diff.
Write docs/ai/team/implementation.md with:
- Changes and files affected.
- Acceptance criteria addressed.
- Exact commands run and observed results.
- Remaining issues and checks marked NOT RUN.
- How QA and security can reproduce and inspect the change.
Do not claim the work has passed independent review.
Do not edit qa.md or security.md.
Do not commit, push or deploy unless the owner requests it.
Stop for the owner to freeze a candidate REVIEW_COMMIT.
Write your report in OUTPUT_LANGUAGE.
5. Figer une révision et effectuer deux revues
Préparez un commit candidat selon le fonctionnement habituel du dépôt et indiquez son SHA complet dans REVIEW_COMMIT. Vérifiez-le dans chaque espace de revue :
git rev-parse HEADNe supposez pas qu’une autre session voit les modifications non commitées. Des worktrees séparés isolent le travail, mais les réviseurs doivent disposer du même code, d’un environnement de test adapté et de données fictives. Écartez les identifiants de production.
Qualité et sécurité peuvent alors examiner le même candidat en parallèle. Chacune écrit son rapport sans modifier l’application ni changer la révision de l’espace de revue.
Act as an independent QA reviewer of REVIEW_COMMIT.
Read docs/ai/team/contract.md, project-brief.md, plan.md
and implementation.md. Confirm your checkout matches REVIEW_COMMIT.
If the revision or required context is missing, stop and report it.
Do not modify application code, dependencies or Git state.
Use the approved local test environment and synthetic fixtures.
Check the acceptance criteria, happy path, failures and regressions.
For UI changes, check phone and desktop behavior and keyboard access.
Run the relevant tests when available; distinguish manual checks.
Write only docs/ai/team/qa.md, in OUTPUT_LANGUAGE:
- Inspected commit and environment.
- Each scenario: PASS, FAIL or NOT RUN, with observed evidence.
- Bugs with reproducible steps, expected and actual behavior.
- Unchecked areas and a readiness recommendation.
A developer's summary is a starting point, not proof.Act as an independent defensive security reviewer of REVIEW_COMMIT.
Read docs/ai/team/contract.md, project-brief.md, plan.md
and implementation.md. Confirm the exact inspected commit.
Do not modify application code, dependencies or Git state.
Review the changed code, trust boundaries and affected data flows.
Investigate relevant authentication, authorization, cross-tenant access,
input validation, injection, XSS, uploads, secrets and sensitive logging.
Use only approved local/test environments and harmless synthetic data.
Do not test third-party or production targets without authorization.
Write only docs/ai/team/security.md, in OUTPUT_LANGUAGE.
For each supported finding include severity, file and line, evidence,
preconditions, impact, a safe reproduction and a proposed mitigation.
Separate confirmed findings from hypotheses and checks NOT RUN.
State the review scope and limitations. Do not claim a full security audit.
Return a readiness recommendation for the owner.6. Renvoyer les constats au développeur
La session d’implémentation traite les problèmes confirmés. Si le code change, les anciens rapports concernent l’ancienne révision : figez un nouveau candidat et recommencez les vérifications concernées.
Read docs/ai/team/qa.md and security.md against the reviewed commit.
For each finding, reproduce it or explain with evidence why it
does not apply. Do not dismiss a report without checking it.
Fix confirmed issues within the agreed scope and add regression
coverage where appropriate. Do not rewrite reviewers' reports.
Update implementation.md with finding IDs, changes and actual checks.
List unresolved issues clearly.
Ask the owner to freeze a new REVIEW_COMMIT.
Request QA and security to recheck affected behavior on that revision.
Write in OUTPUT_LANGUAGE. Do not push or deploy.
7. Demander une recommandation de mise en production
La direction technique rassemble les éléments. Un test réussi, un rapport qualité et une revue de sécurité apportent des preuves différentes. Les vérifications non réalisées doivent rester visibles.
Act as CTO for the release decision review.
Read project-brief.md, plan.md, implementation.md, qa.md and security.md.
Confirm the reports apply to the same current REVIEW_COMMIT.
Check acceptance criteria, open findings and checks NOT RUN.
Write docs/ai/team/release.md in OUTPUT_LANGUAGE:
- Candidate commit and feature summary.
- Evidence-backed results and remaining limitations.
- Blocking issues and unresolved risk decisions.
- Proposed rollout checks and rollback approach.
- Recommendation: READY FOR OWNER REVIEW or BLOCKED.
Do not invent approval, close findings without evidence, merge,
push or deploy. The project owner authorizes the actual release.
Le propriétaire humain décide de fusionner ou de déployer. Un rapport « prêt » ne vaut pas autorisation de mise en production.
8. Faciliter la prochaine reprise
Terminez par une note de reprise courte. Pour continuer dans un autre outil, fournissez explicitement les fichiers ou l’accès au bon espace de travail. Un fichier créé dans un environnement n’apparaît pas automatiquement dans un autre.
Update docs/ai/team/handoff.md in OUTPUT_LANGUAGE.
Record the active goal, current candidate commit, completed work,
checks actually run, open QA/security findings, and the next action.
Link the relevant reports. Do not copy full conversations or secrets.
Keep planned, implemented and verified work clearly separate.
End with a short restart message that names the role and files to read.
Do not imply that another tool has received a message automatically.
Quand ce fonctionnement manuel est fiable, un relais personnalisé utilisant les CLI ou SDK peut transmettre les fichiers et suivre les révisions. Cette intégration est une étape distincte : conservez les limites des rôles, les permissions et les preuves.
9. Télécharger et essayer une petite fonctionnalité
Télécharger tous les prompts anglais et les fichiers de départ. Décompressez dans un dossier temporaire, relisez et fusionnez avec l’existant. Le kit comprend le brief, les règles communes, les renvois d’instructions et les sept fichiers de prompts de rôle et de reprise.
Essayez un filtre par catégorie ou une petite amélioration de formulaire. L’ordre est : brief du propriétaire → plan technique → développement → révision figée → qualité et sécurité → corrections et nouvelles vérifications → décision humaine de publication.
Références officielles
Vérifiées le 24 octobre 2026. La répartition des rôles, les prompts et le dossier docs/ai/team/ sont nos propositions ; ces sources décrivent les outils.
- OpenAI : consignes du dépôt avec AGENTS.md
- OpenAI : worktrees et espaces isolés
- OpenAI : exemples de méthodes de développement
- Anthropic : consignes et mémoire de Claude Code
- Anthropic : contexte et permissions des sous-agents
Passez à votre projet
Récupérez les fichiers, gardez le guide ou donnez un brief prêt à utiliser à votre assistant.
Préparer avec l’IA
Copiez ce prompt anglais dans votre assistant. Il inclut l’article, les fichiers disponibles et les étapes de préparation.
Voir le prompt de préparation
Read this tutorial as reference material:
https://nethanelfitoussi.com/article/codex-claude-project-team?lang=en

Goal: apply the documented workflow to my development project.
Read the existing project instructions, inspect the relevant files and explain the smallest useful setup.

Available starter files:
https://nethanelfitoussi.com/tutorials/codex-claude-team-starter.zip
Download and inspect these files in a temporary folder before using them. Do not overwrite existing project instructions.

If I have not supplied a project folder, ask which development project to use. Do not invent a repository URL.

Adapt example paths, commands and acceptance criteria to this repository rather than assuming they match.

Give me a short plan, then make the agreed local changes and run the relevant checks. Report actual results and anything not verified. Stop before credentials, paid services, production changes, push, merge or deployment.Pour continuer

LLM, RAG ou agent IA ? Comprendre les différences avec un cas pratique complet
Un guide approfondi pour comprendre ce qu’un modèle sait, ce que la recherche lui apporte et comment un agent utilise des outils. Suivez une demande événementielle, du conseil général au brouillon contrôlé, avec schémas, exemples, prompts anglais et projet à lancer.

Créer un RAG qui lit vos PDF avec n8n : le copilote exposant, pas à pas et en captures
Construisez un assistant qui croise programme, guide exposant et informations du lieu pour préparer une arrivée à un événement. Un tutoriel complet avec vraies captures n8n, PDF d’exemple, workflows importables, IA locale et vérification des sources.

Trier les dépendances vulnérables avec l’IA sans forcer toutes les mises à jour
Lire npm audit, distinguer gravité et accessibilité puis vérifier une correction compatible. Rapport fictif et cinq tests inclus.